|
|
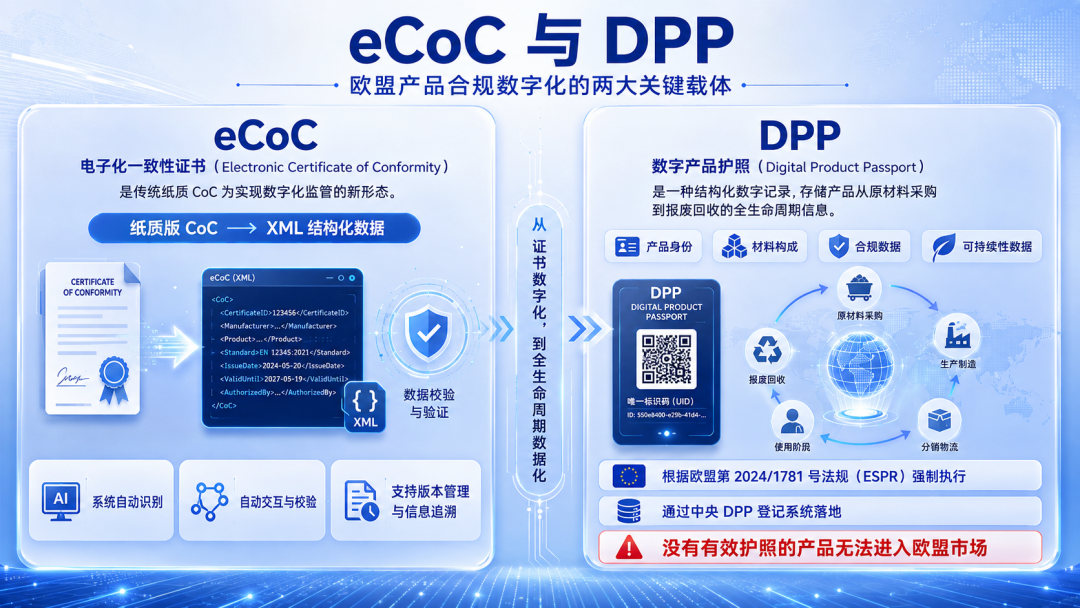
| 2026年,几乎所有在欧洲开展业务的企业都在询问同样的问题:eCoC的截止日期究竟是什么时候?电池护照何时开始强制实施?DPP需要填写哪些字段?这些问题都很重要,但仍然只停留在表层。 如果把eCoC(电子一致性证书)和DPP(数字产品护照)分开来看,它们似乎是两个互不相关的合规项目;但如果把两者放在一起,就会发现欧盟正在推动一件更宏大的事情:将监管本身工业化。 什么是“监管工业化”? 过去一百年,监管信息的主要载体一直是纸张。一致性证书、型式认证文件和产品证书需要打印、签字、盖章,并随产品一起流转。 但纸张存在根本性限制:纸质文件只能由人阅读,无法被机器大规模处理;不能在不同系统之间互操作;文件是否被篡改,也往往只能依赖人工判断。 欧盟现在所做的,是将整个“纸张驱动的监管体系”转化为机器可读、系统可交换、结果可验证的结构化数据,并将这些数据接入由欧盟自身控制的可信基础设施。 eCoC是欧盟率先打入汽车行业的一根桩,而DPP则是将这一模式全面推向几乎所有产品类别的规模化行动。
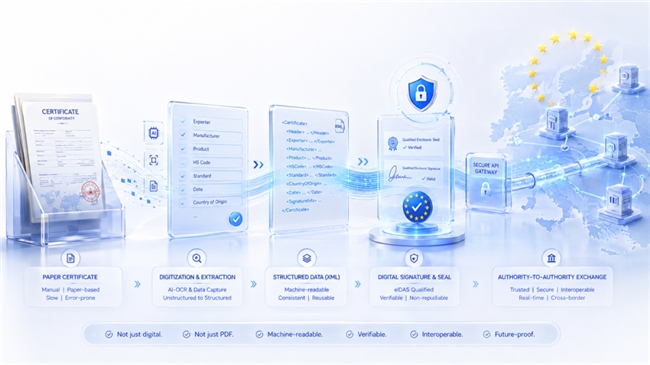
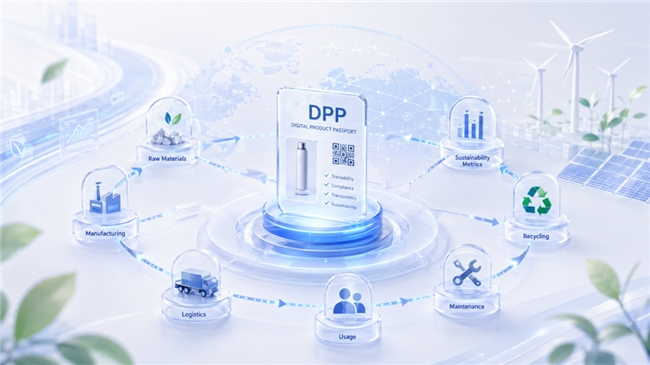
这一变化背后,是三条战略主线的汇合:绿色转型、数据主权和欧盟单一市场数字化。 1、载体已经改变:从文件转向数据 理解这一切的关键,在于eCoC反复强调、却最容易被忽略的一项事实:eCoC并不是用PDF取代纸张。 欧盟《2018/858号法规》第三十七条要求制造商以电子格式的结构化数据提供一致性证书。 欧盟《2021/133号实施条例》进一步规定了结构化数据的格式、结构和交换方式,并引入EUCARIS,即欧盟各成员国主管部门之间的数据交换网络。 随后,《2024/1061号实施条例》又更新了安全交换模式和访问机制。 这意味着,欧盟要求的并不是“把纸质证书扫描成PDF,再在上面加一个电子印章”,而是要求提供能够被机器直接读取、验证和交换的数据: 使用IVI 2.0 XML格式、采用XAdES或XMLDSIG完成签署、通过EUCARIS在成员国主管部门之间流转、DPP遵循的也是同一套逻辑。 数字产品护照不是贴在产品上的一张标签,也不是跟随产品运输的一份文件。它是贯穿产品整个生命周期的数据载体:从原材料、生产、流通到报废回收,每一个阶段的数据都可以被记录、签署和查询。
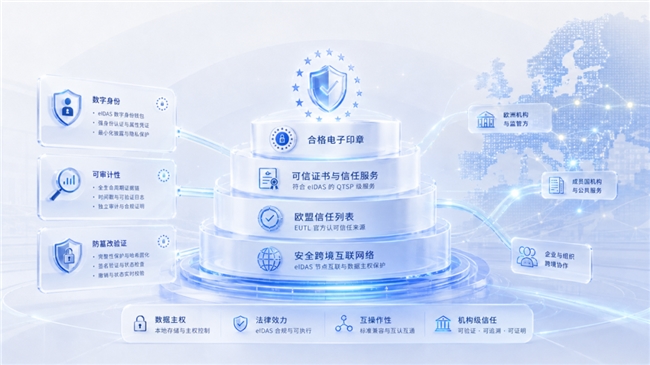
欧盟为什么坚持采用这种方式? 因为只有机器可读的数据,才能被大规模验证、在不同系统之间交换,并由监管系统自动调取。 欧盟的监管体系正在从“人类可读”转向“机器可读”。这正是数字时代监管模式最基础,也最重要的范式转变。 2、动因是绿色转型,基础设施却是数字化 DPP最直接的推动力来自《欧洲绿色协议》。 2020年,欧盟发布第二版《循环经济行动计划》(CEAP),将DPP列为核心工具之一。 2024年,《可持续产品生态设计法规》(ESPR,欧盟法规2024/1781)正式生效,将生态设计要求从能源相关产品扩展至几乎所有产品,DPP也由此成为其中的重要强制性机制。 其逻辑链条十分清晰。 循环经济的每一个环节——重复使用、维修、再制造和回收——都依赖一系列产品数据: 产品由谁制造、使用了哪些材料、是否可以拆解、应当如何维修、最终应当如何回收?如果没有可追踪、覆盖完整生命周期的产品数据,循环经济就只能停留在口号层面。因此,欧盟把环境目标直接写入了数据基础设施要求。 电池护照将于2027年2月18日成为强制要求。没有有效电池护照的相关电池产品,可能无法进入欧盟市场。其依据是欧盟《电池与废电池法规》(2023/1542)。 随后,纺织品、轮胎和铝制品预计将在2027年至2028年前后跟进;家具预计在2028年实施;床垫和信息通信技术产品预计在2029年实施;移动电子产品预计在2031年实施。 这里发生了一个关键转变:ESG合规正在从“事后提交一份报告”,转向“让产品自身携带数据”。企业不再只是每年向监管机构提交一次可持续发展报告。未来,每一个进入欧盟市场的产品,都需要携带自身可验证的数据护照,绿色转型由此获得了真正的“数字骨架”。 3、信任即主权:欧盟正在对抗什么 eCoC和DPP中反复出现的技术术语,包括:QSeal:合格电子印章、QTSP:合格信任服务提供商、EU Trust List:欧盟可信列表。
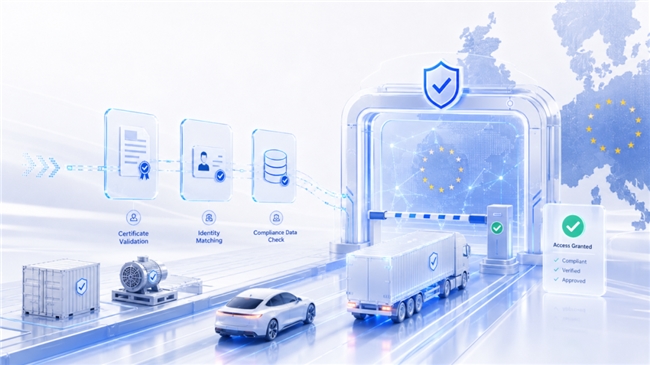
这些看似只是技术规范,实际上代表的是对“信任”的制度化,它们共同回答一个根本问题: 这些数据由谁生成?生成后是否遭到篡改? 按照欧盟的制度设计,这种“信任”不能只由某一家平台企业自行担保,而必须通过欧盟自己的信任框架得到确认。 列入欧盟可信列表的QTSP,需要通过欧盟认可的国家监管机构审查。根据eIDAS相关规则,合格电子印章能够为数据完整性和来源正确性提供相应的法律推定。 EUCARIS和各国国家接入点(NAP)则构成了另一块基础设施:由欧盟自身建立的监管数据交换网络。 它不依赖一般商业云平台,而是一条连接各成员国主管部门的数据管道。 面向公民,eIDAS 2.0框架下的EUDI数字身份钱包也在逐步推进,其目标是为欧洲公民提供具有主权属性的数字身份。 把这些部分放在一起,就能看见欧盟真正的意图: 通过建设自己的“可信数据空间”,降低对外部大型平台数据体系的依赖。 在欧盟的制度设计中,数据主权不是一个口号,而是由数字证书、电子印章、交换协议和身份钱包共同组成、能够实际运行的基础设施。 eCoC和DPP,则是这套基础设施在汽车和产品合规等垂直行业中的具体落地方式。 4、数字合规正成为新的“海关” 这套制度还有一个很少被直接说出的作用:它是一道市场准入关口。 最清晰的例子就是数字证书路径。 中国CA机构签发的证书,默认不一定能够直接用于签署欧盟eCoC。相关签署需要满足欧盟信任框架及接收系统的要求,数字证书中的制造商名称也必须与型式认证记录保持一致。
对于非欧盟制造商,尤其是中国整车制造商而言,进入欧洲市场的部分合规成本由此被进一步制度化。 欧盟成员国准备进度不一致,又增加了新的复杂性。 关于欧洲是这样的,比如:荷兰和德国已经可以接收数字化eCoC,而法国、意大利和波兰等市场仍可能在过渡阶段继续使用纸质CoC,所以数字证书与纸质证书可能在一段时期内并行使用。而对于英国,可以通过英国的VCA接入。 国家接入点的选择也具有一定灵活性。例如,拥有德国型式认证的车辆,可以通过荷兰RDW接入点完成数据传输。 将这些因素放在一起,就形成了数字版的“布鲁塞尔效应”: 欧盟规则逐渐成为事实上的全球标准,而进入这一标准体系的通道,则由欧盟自身定义和认证。 对欧盟而言,这是单一市场在数字层面的进一步深化;对非欧盟企业而言,这是一道新的数字合规门槛。
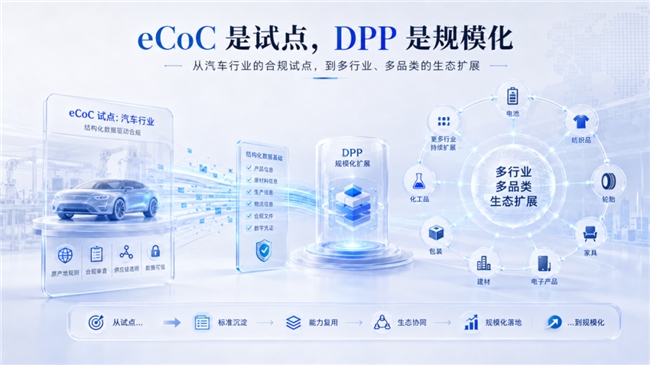
5、eCoC是试点,DPP是全面铺开 如果把时间线拉平,eCoC与DPP之间的关系就会变得非常清晰: eCoC是单一行业的纵深试点,DPP则是面向更多产品类别的横向推广。
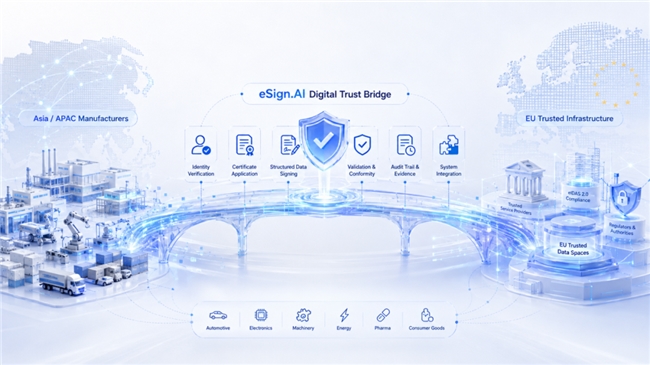
汽车行业是欧盟最早要求监管数据实现机器可读的行业之一。 早在2018年,欧盟就通过《2018/858号法规》第三十七条埋下了这一制度基础。在随后数年中,汽车行业逐步跑通了一套完整模式: 结构化数据(IVI XML)+可信签署(QTSP/eSeal)+主管部门交换网络(EUCARIS)+纸质备用方案。 纸质备用方案主要用于应对各成员国数字化准备程度不一致的问题。 DPP所做的,就是把已经在汽车行业验证过的模式,与《欧洲绿色协议》的循环经济目标结合起来,再推广到更多产品类别。 从技术结构来看,两者高度同构: 结构化数据+可信签署+数据载体+可互操作交换。 两者之间的主要区别是:eCoC中的字段主要关注车辆合规,而DPP在产品合规基础上进一步增加材料、可持续性、维修和回收等全生命周期数据。 因此,理解DPP的最佳方式,不是孤立地研究DPP,而是理解eCoC在汽车行业中验证了什么。 理解eCoC,也就理解了欧盟未来十年将在其他行业中持续推进的方向。 6、eSign.AI 连接中国制造商与欧盟信任体系 eCoC和DPP对eSign.AI的意义,不只是增加一个数字签名场景,而是让eSign.AI成为中国及亚太制造商接入欧盟可信数据基础设施的重要连接者。
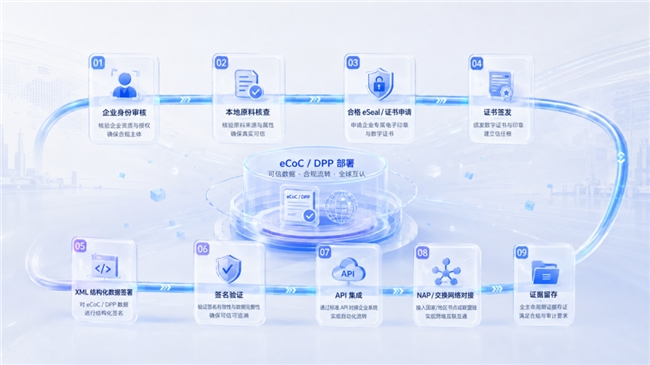
在eCoC流程中,制造商需要完成企业身份验证、eSeal证书申请、XML结构化数据签署、签名结果验证,以及后续与NAP、EUCARIS等系统的连接。 任何一个环节出现问题,都可能影响车辆合规数据的提交和验证。 eSign.AI能够为企业提供从证书申请到系统集成的完整支持,而不仅仅是对一份文件加盖电子印章。 已完成ANF AC注册机构建设 eSign.AI已经完成西班牙合格信任服务提供商ANF AC的注册机构(Registration Authority,RA)注册。 ANF AC是列入欧盟可信列表的合格信任服务提供商。作为其RA,eSign.AI可以在ANF AC授权及规定的框架内,直接受理亚太地区企业提交的证书申请材料,并对申请企业及授权人员进行审核。 相关工作包括: 核验企业主体身份和注册信息 检查申请材料的真实性、完整性和有效性 确认申请人的代表权限和证书申请资格 核对证书中的企业名称与型式认证等业务记录 按ANF AC的标准推进eSeal或QSeal证书办理 协助客户完成证书交付、配置和后续使用 这意味着,中国及亚太地区制造商不再需要完全依赖跨境邮寄、海外人工核验和多层外部机构转交。 eSign.AI可以在要求的框架内直接完成材料受理与审核,并通过ANF AC的信任体系推进证书签发和交付。 证书最终由ANF AC的CA及PKI体系签发,eSign.AI则负责本地化的申请受理、身份核验、材料审核和证书办理。 这一模式可以缩短沟通链路,提高申请过程的可控性,也是eSign.AI服务中国出海企业的重要优势。 从证书申请延伸至eCoC系统落地 取得eSeal只是eCoC项目的起点。 企业还需要生成符合IVI规范的XML数据,使用XAdES或XMLDSIG完成签署,并验证证书链、时间戳及签名结果。在此基础上,还需要完成测试文件制作、签名验证、NAP接入及EUCARIS数据交换等工作。 eSign.AI可以围绕这些环节提供: eCoC适用范围与实施路径评估 eSeal或QSeal证书申请及材料审核 XML签名、批量签署和API能力 证书链、签名格式及验证结果检查 测试环境联调与样本文件验证 NAP接入和EUCARIS交换流程支持 签署记录、时间戳和相关证据留存
因此,eSign.AI在eCoC项目中的角色,不是单一的签署工具供应商,而是覆盖“企业身份核验—证书申请—结构化数据签署—验证—系统连接”的实施服务方。 目前,eSign.AI已经帮助江铃汽车、上海乘用车和上汽泰国工厂推进欧盟eCoC电子印章项目,相关eSeal均已完成申请或正在申请过程中。 这些项目覆盖中国境内整车企业和海外生产基地,说明eCoC并不只是面向“从中国直接出口”的单一路径。 只要车辆面向欧盟市场,制造主体、生产基地、证书申请主体、型式认证信息和eSeal中的企业名称就需要形成一致、可验证的关系。 通过这些项目,eSign.AI正在把欧盟法规要求转化为中国汽车企业可以实际执行的证书申请、数据签署和系统接入流程。 从eCoC走向DPP,eSign.AI在eCoC项目中积累的RA、eSeal、结构化数据签署、API集成和证据留存能力,可以进一步复用于DPP场景。 两者虽然管理不同类型的数据,但底层逻辑高度一致: 企业身份验证+可信证书+结构化数据+数字签名或电子印章+可验证证据+系统交换。 这也意味着,eSign.AI的长期定位不只是“电子签名平台”,而是已经升级为帮助中国及亚太企业接入欧盟可信数据体系的数字信任基础设施服务商。 欧盟正在把监管从一张纸,转化为一套机器可读、结果可验证、具有主权属性的数据基础设施。 在这一趋势中,eSign.AI已经不只是提供签名或盖章能力,而是在通过ANF AC RA、本地材料审核、eSeal证书办理、结构化数据签署和系统集成,帮助中国及亚太制造商接入欧盟可信数据基础设施。 未来的竞争,将不只是“谁能完成一次签署”,而是谁能够帮助企业把合规数据持续、可信地接入全球监管体系。 |
| 免责声明:《深度解读:从eCoC到DPP,欧盟监管数据工业化的深层逻辑》如注明 “来源:XXX(非城市新周刊)” 的作品,均转载自其它媒体,转载目的在于传递更多信息。如因作品内容、版权和其它问题需要同本网联系的,请在相关作品刊发之日起30日联系本网处理。 |
| 关于城市新周刊 | 《互联网新闻信息服务自律公约》 | 《网络信息服务信用承诺书》 |
|
 |
|